
2-го ноября жители России и Украины столкнулись с масштабной дезинформационной атакой после взлома мобильных приложений экстренного оповещения. Неизвестные злоумышленники разместили в сервисах ложные предупреждения о ядерных ударах, повышенном уровне радиации и химической угрозе. Сообщения появились одновременно в двух странах и вызвали обеспокоенность среди пользователей, привыкших получать через эти приложения важную информацию о безопасности.
Инцидент произошел в течение одной ночи. Под удар попали украинский сервис оповещения о воздушных тревогах и мобильное приложение Министерства по чрезвычайным ситуациям России. В обоих случаях злоумышленники использовали доверие граждан к официальным каналам коммуникации, чтобы распространить недостоверные сообщения о масштабной угрозе.
Украинские власти подтвердили несанкционированное вмешательство и временно приостановили работу приложения. Российское МЧС также сообщило о кибератаке, в результате которой пользователи получили фальшивые уведомления о применении ядерного оружия.
В Украине сообщили о взломе приложения воздушной тревоги
Украинский канал оповещения о воздушных тревогах подтвердил в социальных сетях, что посторонние лица получили доступ к приложению. Сервис, которым жители страны ежедневно пользуются для получения предупреждений о ракетных и беспилотных атаках, временно отключили.
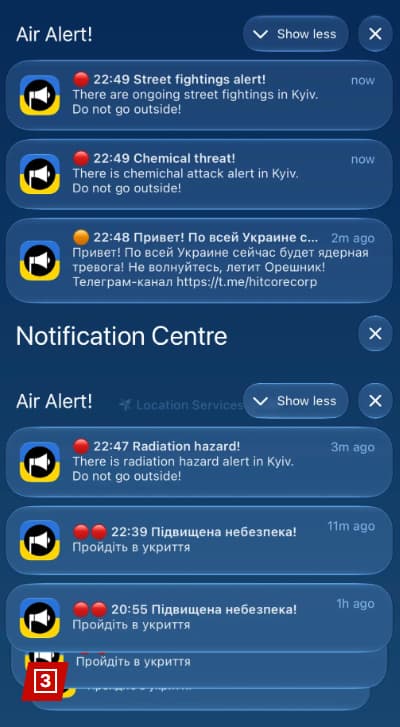
Перед приостановкой работы приложения пользователи увидели сообщения о якобы повышенном уровне радиации в Киеве и угрозе химических атак. Одно из уведомлений утверждало, что Россия запустила гиперзвуковую ракету «Орешник», способную нести ядерную боевую часть, а на всей территории Украины объявлена ядерная тревога.
Эти сообщения не имели отношения к реальной обстановке. Украинские военные позднее выступили с опровержением и подчеркнули, что радиационной угрозы нет. В заявлении Воздушных сил Украины также говорилось, что приложение, предположительно, подверглось воздействию противника. Граждан призвали сохранять спокойствие и следить за официальными сообщениями ведомства.
После устранения проблемы приложение восстановили. Представители украинских служб отдельно сообщили, что обычные каналы оповещения населения, включая сирены воздушной тревоги, продолжали работать. Таким образом, ложные уведомления в мобильном сервисе не означали, что система гражданского оповещения в целом вышла из строя.
Unfortunately, Russians have hacked the "Air Alert" app. This is evidenced by the appearance of several unusual alerts. Additionally, there is a message in Russian about "Oreshnik." If you see strange messages in the app, disregard. https://t.co/fU7KHmKxs1
— SPRAVDI — Stratcom Centre (@StratcomCentre) November 1, 2026
В сообщениях упоминалась хакерская группировка Hitcore
В опубликованных уведомлениях фигурировало название хакерской группы Hitcore. Сообщения были написаны на русском языке и содержали многочисленные орфографические ошибки, что дополнительно указывало на их необычный характер.
Российский Telegram-канал Mash, который связывают с силовыми структурами страны, сообщил, что поговорил с представителями группировки. По данным канала, собеседники заявили о своей причастности к атаке.
Однако само заявление о взломе еще не является независимым подтверждением того, что именно эта группа организовала операцию. Для окончательного установления ответственности необходимо техническое расследование, которое позволит определить способ проникновения, использованные учетные записи и другие цифровые следы.
Показательно, что злоумышленники не ограничились подделкой обычного предупреждения. Они использовали тему ядерной угрозы, которая способна вызвать сильную эмоциональную реакцию и быстро распространиться через социальные сети и мессенджеры. В результате подобная атака может причинить ущерб даже без физического воздействия на инфраструктуру или применения вредоносного программного обеспечения на устройствах пользователей.
Российское МЧС также сообщило о кибератаке
Через несколько часов после инцидента в Украине о проблемах со своим мобильным приложением заявили представители российского Министерства по чрезвычайным ситуациям. По информации ведомства, сервис подвергся масштабной кибератаке, в результате которой пользователям начали поступать ложные предупреждения о ядерном нападении.
В поддельных уведомлениях утверждалось, что ядерные боеголовки якобы запущены в направлении всей территории России. Пользователям предлагали подготовиться к длительному чрезвычайному положению: запастись продуктами на три недели и укрыться в подвалах.
В отличие от украинских сообщений, некоторые российские фальшивые уведомления даже не пытались выглядеть как официальные заявления государственного ведомства. В одном из сообщений, с которым ознакомилось агентство Reuters, использовались разговорные выражения и нецензурная лексика. Кроме того, авторы текста оскорбительно отзывались о России, называя страну «болотом».
Российское МЧС при этом попыталось снизить обеспокоенность по поводу масштабов произошедшего. Ведомство подчеркнуло, что атакованное приложение не относится к основным каналам публичного оповещения населения, а служит дополнительным источником информации.
Российское МЧС при этом попыталось снизить обеспокоенность по поводу масштабов произошедшего. Ведомство подчеркнуло, что атакованное приложение не относится к основным каналам публичного оповещения населения, а служит дополнительным источником информации.
VPNРоссия
Это уточнение важно для понимания последствий инцидента. Взлом мобильного приложения не означает автоматического нарушения работы всей государственной системы предупреждения чрезвычайных ситуаций. Тем не менее пользователи могли принять поддельные сообщения за реальные распоряжения, особенно если не знали о произошедшем вмешательстве.
Почему взлом систем оповещения особенно опасен
Атаки на приложения экстренного оповещения отличаются от обычных киберинцидентов тем, что злоумышленники используют доверие людей к источнику информации. Такие сервисы предназначены для передачи срочных предупреждений, поэтому пользователи часто воспринимают их уведомления как достоверные и не проверяют содержание через другие каналы.
Ложные сообщения о ядерной атаке способны вызвать панику, перегрузить экстренные службы обращениями и спровоцировать необоснованные действия. Кроме того, подобные инциденты подрывают доверие к официальным системам оповещения. После получения поддельного предупреждения люди могут начать сомневаться и в настоящих уведомлениях, что особенно опасно во время реальной чрезвычайной ситуации.
Случившееся также показывает, что для распространения масштабной дезинформации необязательно взламывать телевизионные каналы или государственные информационные порталы. Достаточно получить контроль над одним из сервисов, которому пользователи привыкли доверять.
В подобных ситуациях важно проверять тревожные сообщения по нескольким официальным каналам, не распространять непроверенные уведомления и ориентироваться на информацию профильных ведомств. Если приложение сообщает о чрезвычайной угрозе, но другие официальные источники не подтверждают ее, стоит дождаться дополнительных разъяснений, не игнорируя при этом действующие сигналы тревоги.
Расследование инцидентов должно установить, каким образом злоумышленники получили доступ к приложениям и какие меры необходимы для предотвращения повторных атак. Пока же произошедшее в России и Украине демонстрирует, что цифровая инфраструктура гражданской безопасности сама может стать мишенью для информационных операций. И последствия такого вмешательства могут затронуть большое количество людей даже в том случае, если реальной военной или техногенной угрозы нет.

Наш процесс рецензирования основан на тщательном исследовании и объективности. Все материалы проходят многоуровневую проверку на соответствие высоким стандартам качества и точности, обеспечивая надёжную информацию для принятия обоснованных решений.

Пётр Ильин — главный редактор проекта vpnРоссия, эксперт с более чем 10-летним опытом в области кибербезопасности и технологий VPN. Он руководит редакционной командой, обеспечивая высокое качество и объективность обзоров ВПН-сервисов. Петр активно просвещает аудиторию о важности приватности в интернете и безопасности данных, а также пишет образовательные материалы на доступном языке.